
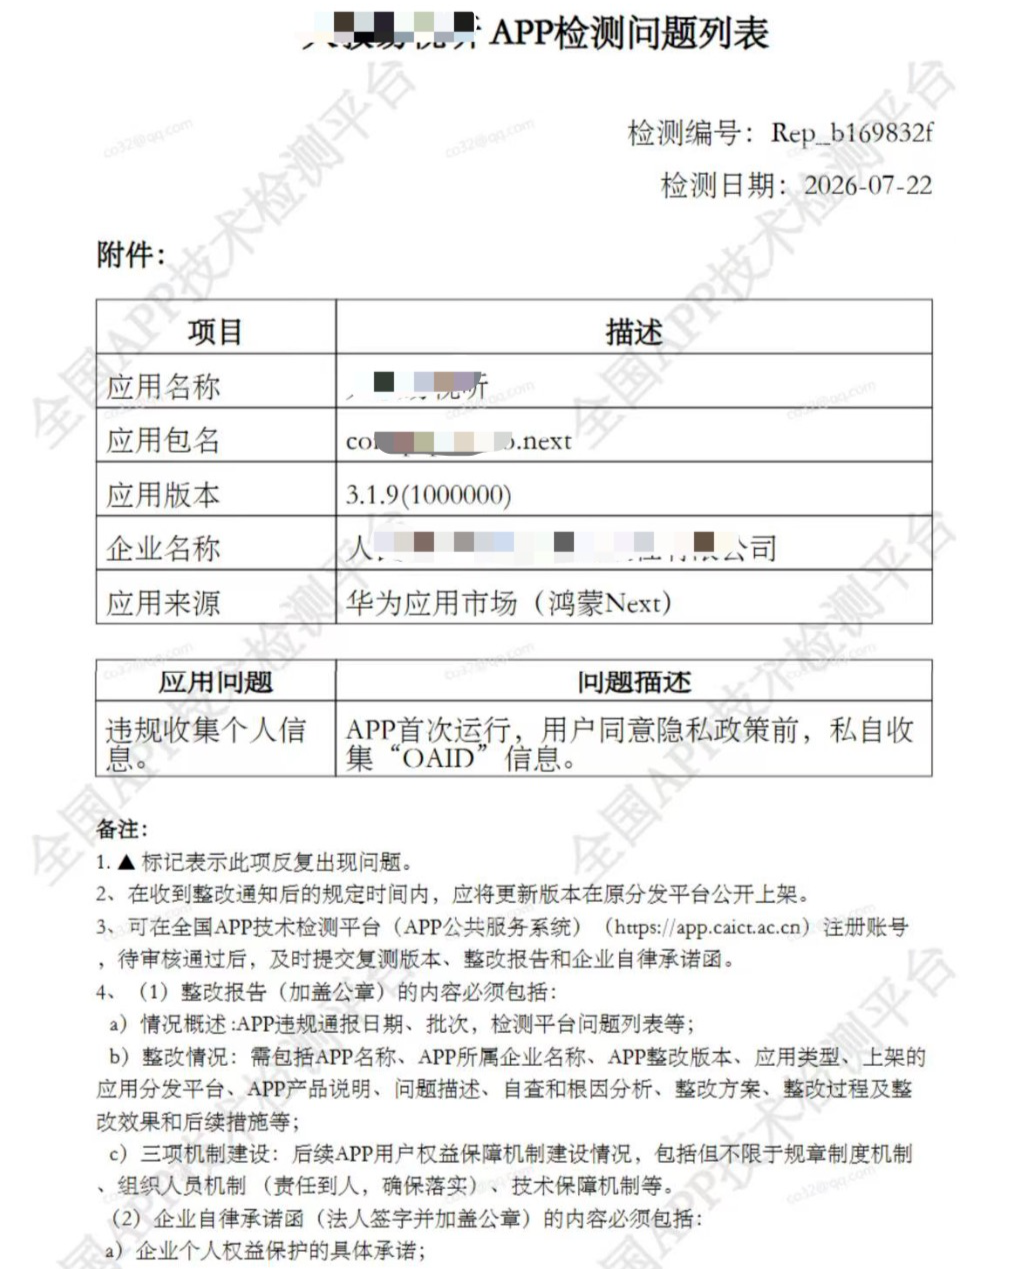
随着HarmonyOS应用生态持续扩容,越来越多开发者完成应用迁移。但不少团队沿用安卓端旧有设备标识获取逻辑,忽视鸿蒙独立的隐私合规监管要求。近期全国APP技术检测平台曝出 违规案例:APP首次启动、用户尚未同意隐私政策前,私自调用接口获取OAID信息,被判定违规收集个人信息。同类问题现已能够通过爱加密检测平台稳定复现,值得所有HarmonyOS开发者重点自查。
违规案例复盘
1. 通报核心问题
OAID(开放广告标识符)属于个人信息,依据《个人信息保护法》、《APP收集使用个人信息最小必要指引》的要求: 在用户作出有效同意之前,APP不得提前收集、读取任何个人信息。 简单来说:隐私协议弹窗弹出、用户点击【同意】之前,所有获取OAID、设备序列号、硬件标识的代码,都属于违规行为。
2. 代码层面根因定位
从源码片段可以清晰看到风险逻辑:
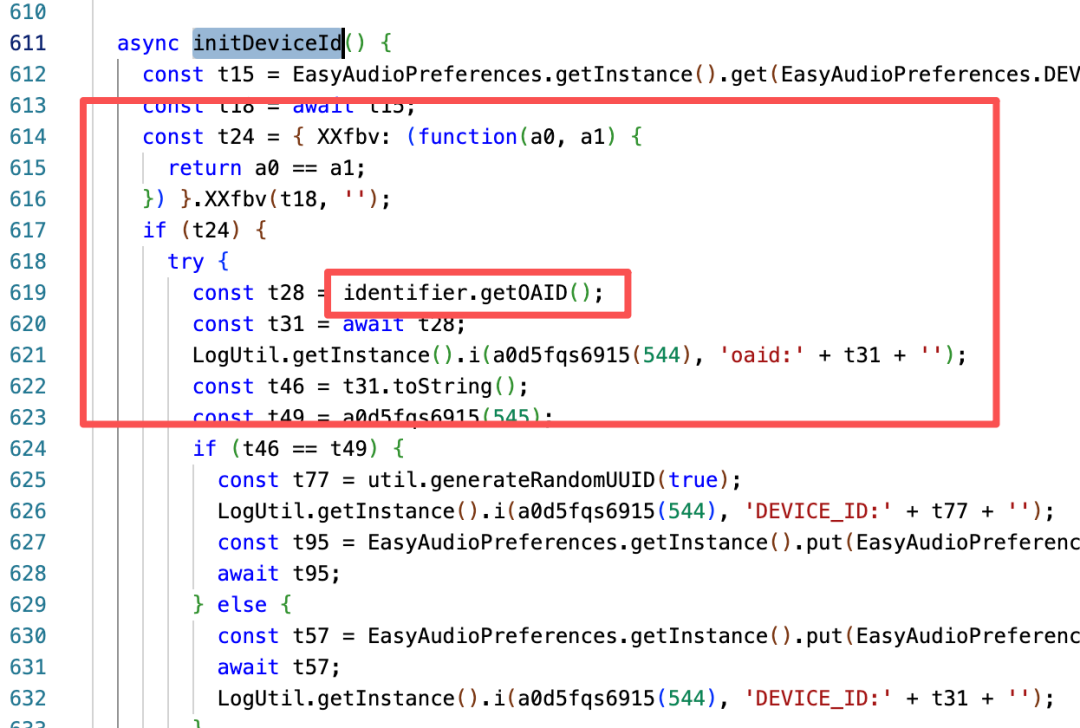
应用启动初始化阶段,initDeviceId方法被提前执行,没有前置校验用户是否已同意隐私政策,直接调用identifier.getOAID()拉取设备标识。
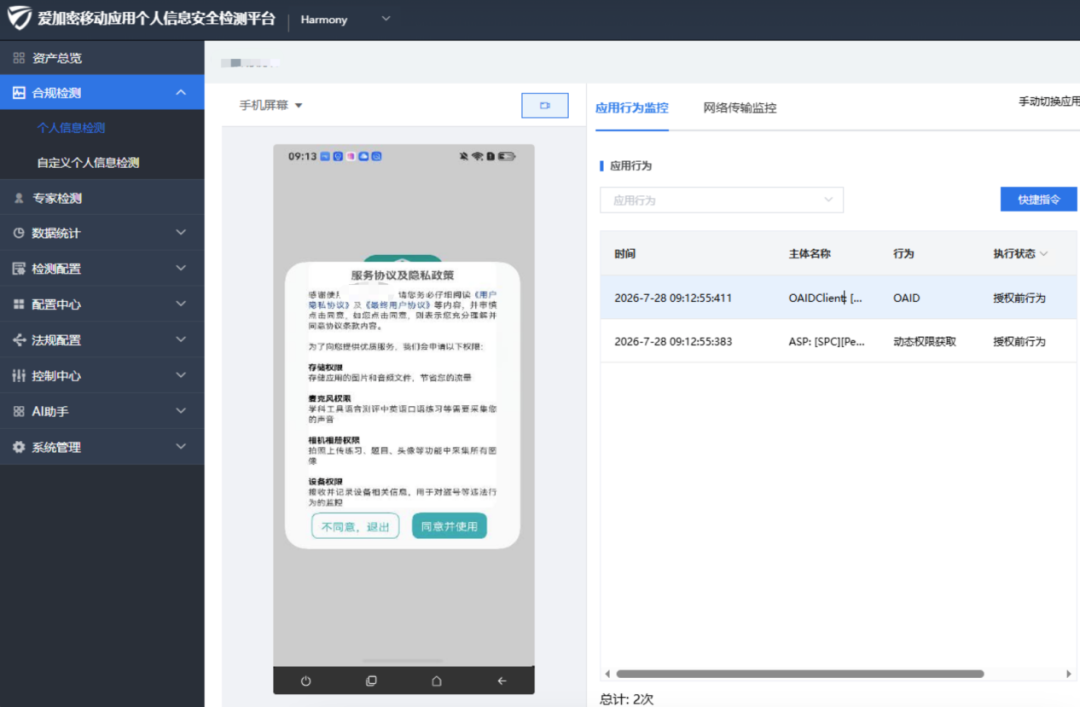
3. 爱加密个人信息安全检测平台,可稳定复现
开发者高频踩坑误区:HarmonyOS与安卓OAID合规区别
不少团队迁移应用时存在思维误区:
❌ 误区:“安卓老代码这么写一直没问题,HarmonyOS直接照搬就行”
❌ 误区:“只是预读取OAID,不上传服务器就不算违规”
❌ 误区:“OAID是广告标识,不属于敏感信息,提前获取无所谓”
重点厘清监管规则:
1、判定标准看【调用时机】,只要用户同意隐私政策前发起OAID读取调用,无论是否缓存、上报后端,都会被检测工具判定【违规收集个人信息】。2、HarmonyOS接口体系独立,隐私检测更加严格,HarmonyOS identifier模块获取OAID接口,和Android广告ID接口分属两套API;全国APP检测平台、华为应用市场合规审核,针对鸿蒙应用单独建立检测规则,时序违规会直接触发整改通报,要求提交整改报告+自律承诺函,限期上架新版本复测。3、通报后的整改成本极高 收到类似整改通知,企业需要完成:
· 根因自查、代码改造、重新打包;
· 编制加盖公章整改报告(情况概述、原因分析、整改方案、长效机制);
· 法人签字盖章的企业自律承诺函;
· 在全国APP技术检测平台提交复测,通过后方可重新上架。
HarmonyOS应用通用合规解决方案
方案1:代码执行时序修正
所有获取OAID、设备标识、个人信息的逻辑,必须后置到【用户同意隐私政策之后】 推荐执行流程:
1、APP冷启动 → 优先加载页面,弹出隐私政策弹窗;2、用户点击【同意】→ 持久化保存授权状态;3、授权状态生效后,再执行initDeviceId()、调用getOAID();4、用户点击【拒绝】:若业务非必需,直接禁止读取设备标识;若属于核心业务,按照规范提供非个人信息替代方案。
伪代码参考优化思路
// 应用初始化入口
async function appStartup() {
// 第一步:先读取本地隐私授权状态
let privacyAgreed = await getPrivacyStatus();
if(!privacyAgreed){
// 展示隐私弹窗,等待用户交互
await showPrivacyDialog();
}
// 用户确认同意后,才初始化设备标识、获取OAID
await initDeviceId();
}
方案2:自查自测手段,提前规避通报
1. 本地自测 全新安装应用,清空数据,启动不点击隐私弹窗,过滤关键词:getOAID、OAID、identifier相关调用,确认无提前触发;
2. 第三方检测平台预检测 使用爱加密、全国APP技术检测平台等工具进行预检,提前发现时序违规;
3. 代码审计关键词检索 全局检索getOAID(),检查调用位置,确认所有调用分支均存在隐私授权前置判断。
写在最后
当前HarmonyOS生态合规监管正在持续收紧,近期多款应用因设备标识时序采集问题被通报。很多开发团队将重心放在功能迁移,忽略隐私代码逻辑适配。
一条简单的前置接口调用,就可能引发官方整改通报、影响应用上架。 建议所有正在开发、迁移HarmonyOS应用的团队,开展专项自查:全局扫描OAID、设备信息获取代码,严格校验执行时机,守住“用户同意隐私政策前,不读取任何个人信息”这条底线。
END
欢迎给我们留言
点击关注,不错过下次精彩内容
上一篇: 没有了
关注我们

 微信公众号


 京ICP备13010720号-16